发布者: 来源:www.linemore.com
近日,某知名汽车企业因遭遇严重网络攻击导致全球停产、数万员工停工的事件,再次为企业信息安全敲响警钟。据网络安全公司CrowdStrike最新报告显示,攻击者侵入内网后横向移动平均仅需48分钟,语音钓鱼攻击激增442%,国家级攻击增长200%-300%,企业防御体系正面临前所未有的速度与复杂性挑战。

作为深耕企业IT服务与安全领域多年的技术伙伴,蓝盟认为,面对不断升级的网络威胁,仅靠被动应对已远远不够,构建前瞻性、多层次、持续可验证的数据保护与恢复机制,才是降低业务中断风险、抵御勒索软件、DDoS、零日漏洞等攻击的关键。
新型攻击频发,传统备份方案面临三大考验
- 能否覆盖多样化的IT环境?包括PC、服务器、数据库、虚拟化平台及SaaS应用。
- 能否随业务灵活扩展,并平衡成本与安全性?
- 能否在攻击发生后快速验证数据可还原性,确保恢复时效?
群晖备份一体机:为主动防御而生的数据安全基石
蓝盟基于群晖备份一体机为企业提供一体化数据灾备方案,助力实现“备份可验证、恢复有把握”:

1. 智能主动防护
- 针对DDoS与暴力破解,内置自动IP封锁机制,支持防火墙白名单策略,严控访问入口。
- 针对零日漏洞,群晖安全团队通过SBOM持续监控组件风险,及时推送更新,并结合操作日志审计与异常行为通知,提升威胁可见性。
2. 全方位数据覆盖与成本优化
- 支持Windows PC、物理/虚拟服务器、Oracle/SQL数据库、VMware/Hyper-V及云端SaaS数据备份。
- 采用重删技术降低存储开销,通过统一管理平台简化运维,适配企业不同发展阶段需求。
3. 合规与可靠性双重保障
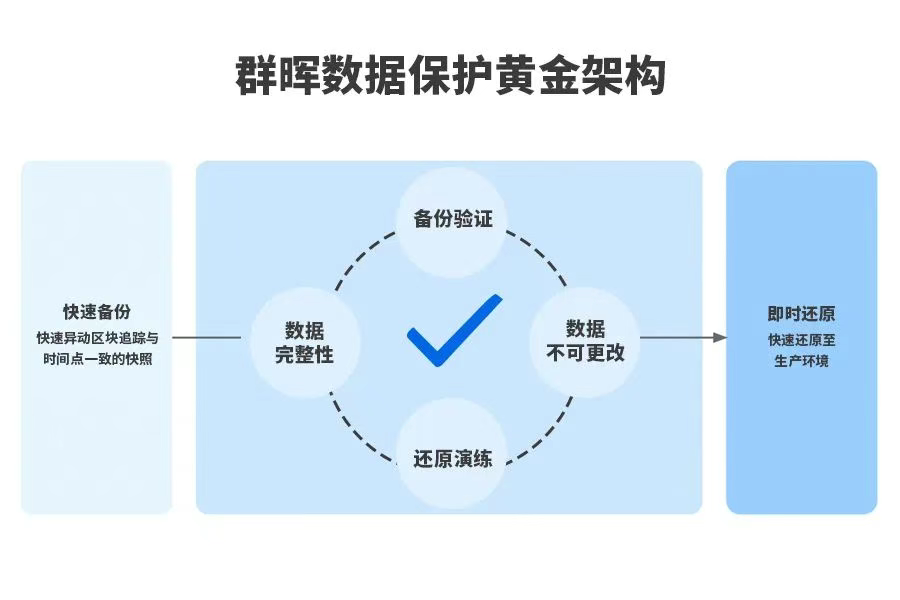
- 支持数据不可变存储、网络隔离及精细权限管控,满足行业合规要求。
- 提供备份状态报告与还原演练验证,确保遭遇攻击后能快速恢复业务。
蓝盟视角:灾备方案需与企业安全体系深度融合
蓝盟建议,企业应将数据备份纳入整体安全框架,结合零信任架构、行为检测、流量清洗等工具,形成“防御+监测+恢复”闭环。群晖备份一体机作为可靠的数据底层,可与现有安全设施联动,在攻击发生时迅速还原核心资产,最大限度减少损失。
“在近期协助客户应对的案例中,采用群晖方案的企业均在48小时内完成关键业务恢复,而未做主动备份的客户平均需耗时1-2周,”蓝盟技术负责人表示,“我们愿依托多年服务经验,为企业提供从评估、部署到持续运维的一站式群晖灾备解决方案,让数据真正成为业务韧性的后盾。”